¿Un sistema excesivamente presionado? ¿muy burocrático? ¿poca experiencia?
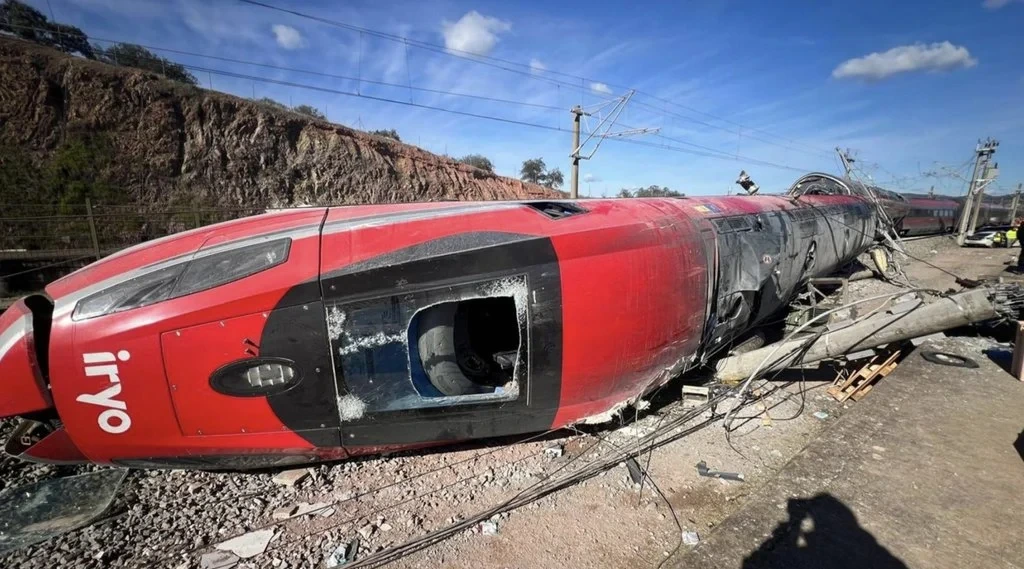
68 muertos, un sistema de seguridad desconectado y una cadena de comunicaciones que nadie consiguió convertir en una decisión segura. En la era de la inteligencia artificial y la computación cuántica, seguimos confiando vidas a protocolos cuya fragilidad aparece precisamente cuando más necesitamos que funcionen.
29 de octubre de 2026 | Análisis y opinión.
Estamos desarrollando ordenadores cuánticos capaces de abordar determinados problemas que resultan extraordinariamente difíciles para la computación convencional. Construimos sistemas de inteligencia artificial que razonan, programan, detectan patrones y comienzan a intervenir en procesos industriales de enorme complejidad.
Hablamos de superinteligencia, de automatización integral, de ciudades inteligentes y de máquinas que algún día podrán tomar decisiones con una precisión inalcanzable para nosotros.
Y, sin embargo, ayer murieron al menos 68 personas en Urda, Toledo, después de que un sistema ferroviario de seguridad dejara de funcionar y una cadena de seres humanos no lograra evitar que un tren alcanzara a otro detenido en la misma vía.
Una civilización que aspira a delegar su futuro en inteligencias sobrehumanas sigue dependiendo de que un trabajador interprete correctamente una instrucción, otro comprenda la situación y un tercero se atreva a detenerlo todo.
No sabemos todavía si el accidente habría podido evitarse mediante una decisión concreta. Sí sabemos que la investigación deberá explicar por qué las barreras de seguridad disponibles no impidieron la tragedia.
Y esa diferencia importa.
Porque el problema no se reduce a descubrir quién pronunció una orden equivocada. El verdadero problema es averiguar cómo una organización diseñada para impedir errores puede terminar convirtiendo una sucesión de decisiones humanas en una catástrofe colectiva.
La tecnología falló. Los humanos tenían que impedir que el fallo se convirtiera en una tragedia
A las 8:31 del miércoles 28 de octubre, el maquinista de un AVE comunicó una incidencia en el sistema LZB, encargado de supervisar la circulación del tren.
El centro de control de Adif en Atocha conocía la caída de ese sistema en Urda.
Las grabaciones difundidas por varios medios muestran a los operadores consultando cómo proceder, valorando la desconexión del equipo e intercambiando instrucciones que, por momentos, resultan confusas.
Cinco minutos después, a las 8:36, el AVE recibió autorización para reanudar la circulación con marcha normal.
El problema es que, según la información publicada por la Cadena SER, las condiciones exigían circular a marcha a la vista, con una limitación máxima de 40 kilómetros por hora.
Otro tren, un Iryo, permanecía detenido más adelante. Su maquinista también había informado de problemas para reiniciar el sistema de seguridad.
La colisión dejó al menos 68 fallecidos. RTVE.es+2
La investigación deberá determinar la aplicación exacta de los protocolos, las responsabilidades y las circunstancias de cada decisión. Aparentemente el sistema detectó el fallo de la catenaria.
Pero hay algo especialmente inquietante en las grabaciones.
No escuchamos a personas que desconozcan que existe un problema. Escuchamos a trabajadores intentando resolverlo.
Y quizá esa sea una de las reflexiones más incómodas: no siempre necesitamos personas imprudentes para producir una catástrofe. A veces basta con personas que intentan hacer su trabajo dentro de un sistema que no sabe gestionar suficientemente bien sus propias excepciones.
¿Cuántas personas tienen que dudar antes de que alguien decida parar?
Una sala de control no debería funcionar como una oficina convencional.
Es una estructura de seguridad crítica.
Y en una estructura de seguridad crítica, una duda no puede interpretarse simplemente como una incidencia administrativa que hay que resolver cuanto antes.
Una duda puede ser la última oportunidad de detener una tragedia.
Los audios contienen consultas, rectificaciones e intercambios entre operadores. Documentan incertidumbre, aunque no demuestran por sí solos agotamiento, falta de preparación o presión jerárquica.
¿Habían descansado suficientemente los trabajadores de la sala?
¿Cuántas incidencias gestionaban simultáneamente?
¿Existía una sobrecarga de comunicaciones?
¿Cuánto tiempo llevaban operando?
¿Tenían protocolos suficientemente claros para responder a un fallo simultáneo?
¿Podía un supervisor detener toda la circulación sin afrontar consecuencias operativas o profesionales?
¿Existía una cultura interna que premiaba resolver rápidamente los incidentes?
Y, sobre todo, cuando varias personas participan en una decisión peligrosa, ¿quién asume realmente la responsabilidad de decir que no?
Esta última cuestión nos lleva a un problema ampliamente estudiado en psicología organizacional: la difusión de responsabilidad.
Cuantas más personas intervienen en determinados procesos colectivos, mayor puede ser el riesgo de que cada una presuponga que otra ha comprobado lo esencial.
No significa que eso ocurriera en Urda.
Significa que es una hipótesis organizativa que merece investigarse.
La obediencia no puede sustituir a la seguridad
También debemos preguntarnos por los maquinistas.
Pero con una precaución fundamental: los audios no permiten concluir que la maquinista del Iryo fuera inexperta, ni que su actuación provocara el accidente. Suena según internautas «becaria sin experiencia», y es inquietante pero te invitamos a oírlo, apunta a una sensación de inseguridad en el tono.
En esta redacción LAMENTAMOS PROFUNDAMENTE LAS MUERTES, tenemos una congoja que es un nudo que seguirá dentro mucho tiempo. Ser conscientes de que podría ser nuestra hermana, nuestra madre, amigos, incluidos nosotros mismos, es aterrador.
Lo que conocemos es que comunicó su inmovilización y las dificultades para reiniciar el sistema. Eso constituye información relevante para la seguridad.
La pregunta es otra.
¿Disponen los maquinistas de suficiente autonomía, formación y respaldo institucional para rechazar una instrucción que consideran insegura?
¿Existe algún grado de penalización, explícita o implícita, por retrasar un servicio ante una duda técnica?
¿Son los protocolos comprensibles durante una emergencia o requieren interpretar excepciones encadenadas?
No estamos hablando únicamente de trenes.
Estamos hablando de hospitales, centrales nucleares, aeropuertos, industrias químicas y centros de datos.
Organizaciones que incorporan cada vez más tecnología mientras mantienen estructuras humanas de comunicación, jerarquía y toma de decisiones que pueden ser extraordinariamente vulnerables.
El mayor riesgo de un protocolo no siempre es que alguien lo incumpla. También puede ser que todos crean estar cumpliéndolo mientras el sistema se dirige hacia un desastre.
La presión invisible de no parar nunca.
Existe una pregunta que todavía no tiene respuesta documentada en el caso de Urda.
¿Había presión interna para restablecer la circulación?
No podemos afirmarlo.
Pero tampoco deberíamos excluir su investigación simplemente porque resulte incómoda.
Los sistemas ferroviarios conviven con objetivos de puntualidad, productividad, disponibilidad de infraestructura y continuidad del servicio.
Son objetivos legítimos.
El problema aparece si esos indicadores terminan condicionando decisiones que deberían estar gobernadas exclusivamente por criterios de seguridad.
Una cultura empresarial no necesita ordenar expresamente a sus trabajadores que asuman riesgos.
Puede bastar con premiar constantemente la rapidez, penalizar los retrasos o convertir cada interrupción en una anomalía que exige justificación.
La pregunta no es si alguien dijo «no podemos detener los trenes».
La pregunta es si todo el sistema había aprendido que detenerlos constituía un fracaso operativo.
Eso solo podrá determinarse examinando protocolos internos, indicadores de desempeño, testimonios laborales, formación y decisiones anteriores.
Una investigación que se limite a encontrar a la persona que emitió la última orden podría dejar sin examinar las condiciones que hicieron posible esa orden.
El verdadero retraso tecnológico está en nuestras organizaciones
La computación cuántica no habría evitado necesariamente este accidente. Tampoco existe una superinteligencia disponible capaz de gestionar de forma infalible toda una red ferroviaria.
Conviene evitar esa fantasía.
Los sistemas automáticos también fallan. El propio LZB es parte de la tecnología que sufrió la incidencia.
Pero los sistemas de seguridad modernos pueden diseñarse para que una pérdida de información, una instrucción contradictoria o una situación no verificada obliguen a mantener el estado seguro, en lugar de depender exclusivamente de una cadena de autorizaciones verbales.
La inteligencia artificial podría contribuir a detectar incompatibilidades entre posiciones, órdenes y estados de circulación, siempre que operase con suficiente fiabilidad, supervisión y garantías.
La tecnología no debe sustituir sin más el criterio humano.
Debe impedir que un único error humano, o una combinación previsible de errores, sea suficiente para matar a 68 personas.
Porque quizá el progreso tecnológico no consista en construir máquinas cada vez más inteligentes.
Quizá consista también en construir organizaciones donde las personas puedan equivocarse sin provocar una tragedia.
Ocho ángulos para investigar lo que ocurrió en Urda
No basta con reconstruir los minutos anteriores al impacto. Hay que investigar las condiciones que permitieron que la avería inicial terminara convirtiéndose en una tragedia.
| Ángulo | Pregunta que debe responderse |
|---|---|
| 1. Fallo tecnológico | ¿Por qué la caída del LZB dejó sin una protección equivalente a los trenes afectados? |
| 2. Error operativo | ¿Quién autorizó la marcha normal y qué comprobaciones exigía el reglamento? |
| 3. Fatiga humana | ¿Cuántas horas llevaban trabajando los operadores? ¿Qué carga de trabajo soportaban? |
| 4. Experiencia y formación | ¿Estaban los profesionales preparados para esta combinación específica de incidencias? |
| 5. Jerarquía y comunicación | ¿Podía cualquier trabajador bloquear una orden peligrosa? |
| 6. Presión por la puntualidad | ¿Existían incentivos o instrucciones que favorecieran restablecer rápidamente el tráfico? |
| 7. Supervisión institucional | ¿Qué controles independientes verificaban los procedimientos de Adif y las operadoras? |
| 8. Automatización y futuro | ¿Qué barreras tecnológicas podrían impedir una nueva colisión incluso cuando varias decisiones humanas sean incorrectas? |
Hay una novena dimensión que merece un tratamiento propio: la forma en que los medios, los divulgadores y las redes sociales convierten los accidentes en contenidos.
Cuando la tragedia se convierte en contenido.
Vivimos también en una sociedad donde las noticias compiten por captar atención.
YouTube ha permitido construir un ecosistema de análisis independiente, divulgadores especializados y voces críticas capaces de aportar conocimientos que a menudo no encuentran espacio en los medios tradicionales.
Pero esa democratización de la información convive con una contradicción.
El algoritmo no premia necesariamente a quien más sabe. Premia a quien consigue que sigamos mirando.
Y cuando ocurre una tragedia de estas dimensiones, la necesidad de explicar lo sucedido convive con la urgencia de publicar, acumular visualizaciones y mantener la relevancia.
Hemos incorporado dos materiales especialmente interesantes al análisis.
1. JF Calero: un diagnóstico anterior a la tragedia
Publicado el 26 de octubre de 2026 | 17 minutos
«RENFE EN LLAMAS: EL COLAPSO DEL AVE ES TOTAL y ESTÁN RETIRANDO TRENES NUEVOS»
Publicado dos días antes del accidente, este vídeo podría parecer una profecía autocumplida.
Pero no lo es.
Su contenido aborda los problemas de los trenes Talgo Avril, las fisuras detectadas en bogies, las vibraciones anómalas, las incidencias de software y el deterioro de la fiabilidad de determinadas unidades.
Son problemas reales y documentados. Renfe había exigido a Talgo soluciones para incidencias de esta naturaleza y los maquinistas habían adoptado medidas de reducción de velocidad en determinados servicios. El Podcast de JF Calero+2
Sin embargo, no existe una relación causal demostrada entre esas anomalías de los Talgo Avril y el choque de Urda.
La avería del sistema LZB, las órdenes de circulación y la gestión de los trenes detenidos constituyen una investigación diferente.
La importancia del vídeo reside, por tanto, en su capacidad para mostrar problemas previos del sector ferroviario, no en haber anticipado el accidente.
El estilo de comunicación es sensacionalista en el titular, pero el contenido identifica incidencias técnicas concretas que pueden contrastarse.
Aquí aparece una distinción fundamental para evaluar la divulgación.
Un titular alarmista no convierte automáticamente en falsos los datos que lo acompañan. Pero unos datos correctos tampoco justifican cualquier conclusión alarmista.
El vídeo sirve como contexto para estudiar el estado del ferrocarril español. No como prueba de las causas de Urda.
2. «El AVE iba directo hacia un tren parado. Y en Atocha lo sabían»
Análisis publicado en YouTube sobre Urda.
Este segundo contenido sitúa el centro de atención en las conversaciones entre los maquinistas y el centro de control.
Su principal interés reside en la reconstrucción de los fallos de comunicación y en la posibilidad de que la tragedia se produjera por una combinación de errores humanos y deficiencias organizativas.
Las grabaciones publicadas por EL PAÍS, RTVE, EFE y la Cadena SER aportan una base documental para analizar esas decisiones. El País+2
Pero hay que distinguir dos cosas.
Que un operador exprese dudas durante una conversación no demuestra que carezca de conocimientos.
Que una maquinista comunique repetidamente una incidencia no demuestra inexperiencia.
Y que un trabajador cumpla una orden no demuestra que tuviera toda la información necesaria para valorar sus consecuencias.
Precisamente por eso, la investigación no debería detenerse en señalar una equivocación individual.
Debería reconstruir el entorno que permitió que esa equivocación, si se confirma, superase las barreras de protección previstas.
El peligro de una burocracia que no sabe detenerse.
En ocasiones, las organizaciones terminan confundiendo procedimiento con seguridad.
Registrar una incidencia no equivale a resolverla.
Confirmar verbalmente una instrucción no significa que sea correcta.
Repetir una orden tampoco garantiza que quien la emite disponga de toda la información relevante.
Y completar un formulario no transforma una decisión insegura en segura.
La burocracia es necesaria para garantizar trazabilidad, responsabilidades y controles.
Pero cuando su funcionamiento se convierte en un fin en sí mismo, puede producir una peligrosa ilusión: creer que el sistema está protegido porque todos han completado los pasos establecidos.
El protocolo debe proteger a las personas. Nunca deben ser las personas quienes, por obedecer un protocolo, acaben protegiendo su continuidad a cualquier precio.
La responsabilidad que todavía no conocemos
El accidente de Urda exige una investigación técnica rigurosa, transparente y capaz de examinar todos los niveles de decisión.
Desde la tecnología de señalización hasta las condiciones de trabajo de los operadores.
Desde la formación de los maquinistas hasta la supervisión de las instrucciones.
Desde la actuación de los responsables directos hasta las políticas de seguridad de las organizaciones implicadas.
También exige algo que nuestra conversación pública practica cada vez menos: aceptar que todavía no tenemos todas las respuestas.
No sabemos qué peso tuvo el cansancio.
No sabemos si existió presión interna para no detener la circulación.
No sabemos si hubo deficiencias de formación determinantes.
Tampoco sabemos si las deficiencias de supervisión fueron individuales, estructurales o una combinación de ambas.
Lo que sí conocemos es el resultado.
68 personas fallecidas, decenas de familias destrozadas y una sucesión de advertencias y comunicaciones que no consiguieron impedir la colisión.
Y una pregunta que debería acompañar toda la investigación.
¿De qué sirve desarrollar una inteligencia capaz de transformar el mundo si todavía no hemos conseguido diseñar sistemas que sepan detenerse cuando la inteligencia humana duda?
Quizá el mayor avance de nuestra época no sea conseguir que las máquinas hagan más cosas.
Quizá sea conseguir que, cuando algo falle, ni las máquinas ni las personas tengan que improvisar con la vida de los demás.
Porque un sistema verdaderamente inteligente no es aquel que nunca se detiene.
Es aquel que sabe cuándo resulta inaceptable continuar.
Nota editorial: artículo de opinión elaborado el 29 de octubre de 2026 a partir de informaciones disponibles durante las primeras 24 horas. Los hechos confirmados se distinguen de las hipótesis de investigación. Los dos enlaces de YouTube facilitados son dos vídeos distintos, aunque se habían compartido varias veces con parámetros diferentes. Las valoraciones sobre sus estilos de divulgación son interpretaciones editoriales, no conclusiones sobre las intenciones personales de sus autores.